
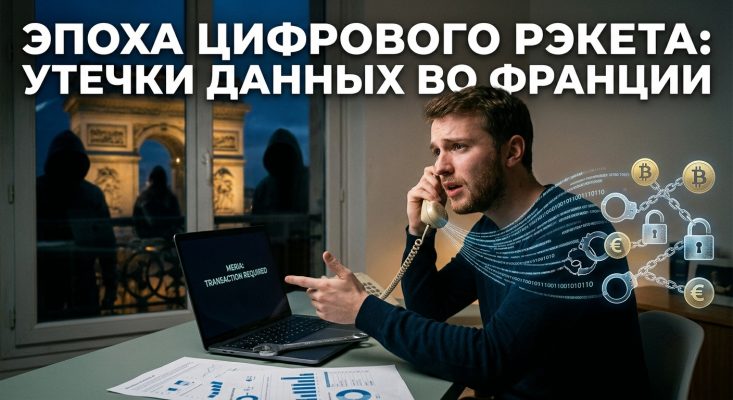
- Как работает цифровой рэкет
- Государство как источник угрозы: Утечка DGFiP
- От клавиатуры к гаечному ключу: Феномен «Wrench Attacks»
- Почему Франция стала мишенью?
- Как защитить себя: Инструкция от Hasheur и экспертов
Французская индустрия криптовалют переживает беспрецедентный кризис безопасности. То, что начиналось как классические фишинговые письма в электронной почте, эволюционировало в изощренные психологические атаки, подкрепленные кражами государственных баз данных.
Оуэн Симонин — один из самых узнаваемых лиц французского криптосообщества (известный под псевдонимом Hasheur), основатель и генеральный директор платформы Meria — забил тревогу. По его словам, страна столкнулась с массовыми утечками персональной информации и резким ростом числа физических нападений на держателей цифровых активов.
Как работает цифровой рэкет
В основе новой волны преступлений лежит социальная инженерия, доведенная до автоматизма. Мошенники больше не рассылают спам вслепую — благодаря черному рынку персональных данных они знают о жертве всё.
Механика обмана
Схема выглядит пугающе правдоподобно:
• Идентификация: Злоумышленник звонит клиенту легальной биржи (Binance, Coinbase или французской Meria).
• Сбор данных: Представляясь сотрудником службы поддержки, мошенник называет имя пользователя, частичный номер телефона или последние цифры карты, купленные в даркнете после очередной утечки.
• Создание паники: Жертве сообщают, что ее аккаунт взломан, серверы компании подвергаются атаке или подозрительная транзакция требует немедленной отмены.
• «Безопасный» перевод: Пользователя убеждают перевести средства на «резервный кошелек», который на самом деле принадлежит преступникам.
«Мы переживаем период, когда утечки данных накапливаются как в частных компаниях, так и в государственном секторе: все эти утечки пересекаются. Именно так мы выявляем владельцев криптовалюты и платформы, которыми они пользуются», — заявил Оуэн Симонин.
Симонин подчеркивает главную уязвимость человека — страх потери накоплений. Чувство срочности отключает критическое мышление. «Если вы запаникуете и пойдете на их уловку, именно туда и пойдут ваши деньги — на их адрес», — предупреждает предприниматель.
Он напоминает золотое правило цифровой гигиены: ни одна легальная финансовая платформа никогда не будет инициировать звонок с требованием перевести средства для их «спасения». Любая просьба предоставить сид-фразу или нажать кнопку «отправить» является стопроцентным признаком мошенничества.
Государство как источник угрозы: Утечка DGFiP
Масштаб проблемы стал очевиден в августе 2026 года, когда Главное управление государственных финансов Франции (DGFiP) подтвердило факт крупного взлома. Хакеры получили доступ к данным 678 тысяч налогоплательщиков.
Для преступников это стало джекпотом. В отличие от случайных утечек логинов-паролей, налоговая база содержит подтвержденную информацию:
• Полное имя и адрес проживания.
• Номер финансового идентификатора.
• Сведения о доходах и активах.
Имея на руках список людей с высоким доходом, злоумышленники могут легко сопоставить его со списками покупателей криптовалюты, которые просачиваются в сеть после взломов мелких обменников или маркетплейсов. Это превращает охоту за цифровым золотом в точную работу аналитиков криминального профиля.
От клавиатуры к гаечному ключу: Феномен «Wrench Attacks»
Цифровое мошенничество — лишь верхушка айсберга. Франция фиксирует тревожный рост так называемых «атак с использованием гаечного ключа» (wrench attacks, термин из знаменитого комикса xkcd).
Суть проста: если хакеру слишком сложно взломать аппаратный кошелек жертвы удаленно, он просто находит ее физический адрес (благодаря тем самым утечкам данных) и приходит домой. Под угрозой насилия — использования молотков, ножей или огнестрельного оружия — жертву заставляют разблокировать телефон и перевести активы на кошельки грабителей.
Почему Франция стала мишенью?
Франция исторически занимает одно из первых мест в Европе по числу активных пользователей криптовалют. Этому способствовали лояльные законы прошлых лет и развитая инфраструктура стартапов. Однако эта же популярность сделала держателей криптовалют из Франции легкой добычей.
Преступные группировки осознали, что криптовалюта обладает уникальным свойством: она мгновенно ликвидна и практически невозвратна. Если украденные евро застревают в банковской системе при попытке вывода, то USDT или ETH можно вывести в наличность в течение часа.
Искусственный интеллект: Новый уровень угрозы
Оуэн Симонин указывает на фактор, который может сделать текущие методы защиты бесполезными — внедрение нейросетей.
В заключение он пояснил, что «эта тенденция будет усиливаться с внедрением искусственного интеллекта, поскольку злоумышленники получат больше вычислительных ресурсов и смогут автоматизировать такие попытки мошенничества».
ИИ меняет ландшафт угроз следующим образом:
• Клонирование голоса (Vishing): Достаточно трехсекундного аудиофрагмента из соцсетей, чтобы ИИ воссоздал голос вашего родственника или начальника, который просит «скинуть немного крипты в долг».
• Deepfake-видео: Мошенники могут генерировать видеозвонки якобы от лица CEO биржи, объявляющего о чрезвычайной ситуации.
• Автоматизация звонков: Роботы обзванивают тысячи номеров, используя данные из базы DGFiP, и ведут осмысленный диалог, распознавая ответы жертвы.
• Историческая справка: Эволюция крипто-криминала
Проблема грабежей ради криптовалюты не нова, но она претерпела значительную эволюцию:
• Этап 1 (2017–2019): Клавиатурный криминал. Массовая рассылка писем «Your Binance account is blocked». Успех зависел от компьютерной неграмотности.
• Этап 2 (2020–2023): SIM-своппинг. Взлом мобильных номеров высокопоставленных лиц и инвесторов для перехвата SMS-кодв двухфакторной аутентификации.
• Этап 3 (2024–2026): Физический террор. Переход к прямому насилию на фоне роста курсов биткоина и эфира, сделавшего многих обычных граждан долларовыми миллионерами «на бумаге».
Яркий пример прошлого — дело Ильи Лихтенштейна и Хизер Морган (взлом Bitfinex на $4,5 млрд). Их погубила цифровая небрежность. Современные преступники учатся на этих ошибках: они предпочитают не взламывать блокчейн, а взламывать людей.
Как защитить себя: Инструкция от Hasheur и экспертов
На фоне неспособности государства полностью защитить свои базы данных, ответственность ложится на самих пользователей. Эксперты рекомендуют пересмотреть базовые протоколы безопасности:
Аппаратная изоляция: Никогда не храните крупные суммы на биржах («не твои ключи — не твои монеты»). Используйте холодные кошельки (Ledger, Trezor), скрытые в безопасном месте.
Разделение профилей: Не используйте основной номер телефона и основную почту для регистрации на криптобиржах. Заведите отдельный «цифровой слепок».
Правило паузы: При любом входящем звонке от «службы поддержки» положите трубку. Сами перезвоните на официальный номер, указанный на официальном сайте биржи.
Социальная тишина: Избегайте демонстрации своего богатства. Публичное хвастовство количеством BTC в Twitter или Instagram делает вас приоритетной целью для тех самых «атак с гаечным ключом».

