
- Расследование ZachXBT
- Крупнейшие взломы 2026 года
- Почему это происходит: Взгляд под капот
- Последствия: Что ждет индустрию в 2027 году?
2026 год можно смело назвать эпохой «Великого взлома». Если 2022 год запомнился крахом FTX и Terra/Luna, то текущий год обнажил фундаментальную уязвимость всей архитектуры цифровых активов. От социальной инженерии, направленной на конкретных сотрудников, до математических уязвимостей в кроссчейн-мостах — индустрия переживает системный кризис доверия.
Символом этого кризиса стала ночь на 30 октября 2026 года, когда пал последний бастион централизованных финансов — биржа Binance. Однако, как показывают расследования ончейн-аналитика ZachXBT, еще один инцидент, предположительно европейского учреждения, потерявшего более 133 миллионов долларов, доказывает: ни малый, ни крупный бизнес больше не могут чувствовать себя в безопасности.
Расследование ZachXBT
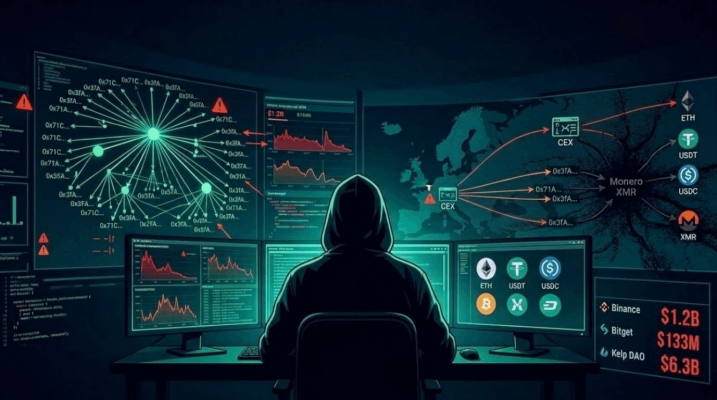
Спустя двое суток после паралича Binance, когда рынок пытался осознать масштаб катастрофы, в Telegram-канале известного блокчейн-сыщика ZachXBT появилось тревожное сообщение. Неназванная организация из Европейского союза (ЕС), предположительно крупный кастодиан или финтех-стартап, подверглась атаке. Ущерб превысил 133 миллиона долларов (по уточненным данным — 106 миллионов в USDC и USDT, с учетом волатильности и сопутствующих активов).
ZachXBT, чьи выводы базируются на анализе потоков в блокчейне, сразу отмежевал эту атаку от почерка северокорейской группировки Lazarus. Схемы отмывания средств не имели характерных для КНДР паттернов. Это указывает на появление новых, независимых и крайне изощренных синдикатов киберпреступников.
Хроника 24 часов
Проникновение: Злоумышленники опустошили несколько корпоративных аккаунтов на централизованных биржах (CEX).
Дробление: Чтобы избежать блокировки со стороны Circle (эмитента USDC) и Tether (USDT), хакеры немедленно конвертировали часть стейблкоинов в Ethereum (ETH).
Лабиринт: Средства прогнали через платформы мгновенного обмена (WellWallet, Kyrrex), а затем через сервис Wagyu обменяли на Monero (XMR) — криптовалюту с максимальной степенью анонимности.
Кроссчейн: Финальным штрихом стало использование мостов для перевода активов в различные блокчейн-сети, что сделало отслеживание практически невозможным.
Этот инцидент, не попавший на первые полосы мировых СМИ из-за тени Binance, на самом деле пугает даже больше. Он демонстрирует, что «поверхность атаки» сместилась. Если Binance пала из-за компрометации DevOps-инженера (человеческий фактор), то европейская компания, судя по почерку, стала жертвой либо целевого фишинга топ-менеджмента, либо уязвимости в собственной инфраструктуре API-ключей.
ZachXBT опубликовал 11 адресов, связанных с инцидентом, призвав сообщество к децентрализованному расследованию. Однако, в отличие от взлома Binance, здесь нет эмитентов, способных заморозить миллиарды одним звонком. Monero навсегда растворил значительную часть этих средств в цифровой тьме.
Крупнейшие взломы 2026 года
По данным аналитической платформы CoinGecko, только за период с января по август 2026 года зафиксировано 164 инцидента — это на 70% больше, чем за весь 2025 год. Общая сумма потерь по предварительным оценкам превысила 1,2 миллиарда долларов, а с учетом рыночных обвалов токенов — более 14 миллиардов.
Ниже приведен список наиболее значимых атак, определивших облик этого кровавого года:
1. Binance — 6,3 миллиарда долларов (29 октября)
Метод: Компрометация DevOps-инженера через фишинг. Доступ к горячим кошелькам.
Крупнейшая кража в истории человечества. Рынок потерял более 12% капитализации за сутки. Эмитенты заморозили около 1,8 млрд в стейблкоинах, но 4,5 млрд в BTC и ETH ушли в свободное плавание.
2. Bitget — 387,5 миллиона долларов (24 сентября)
Метод: Не уточняется официально, предположительно уязвимость в мультиподписи или инфраструктурный сбой.
До октябрьских событий это была кража года. Биржа Bitget оперативно заявила, что ущерб будет покрыт за счет фонда защиты пользователей SAFU объемом более 464 млн долларов, что позволило избежать панического оттока ликвидности.
3. Drift Protocol — 295 миллионов долларов (1 апреля)
Метод: Эксплойт смарт-контракта на блокчейне Solana.
По данным TRM Labs и расследованию ZachXBT, за атакой стоит группировка TraderTraitor (UNC4899), связанная с КНДР. Злоумышленники вывели средства за 12 минут. Токен протокола рухнул на 80%, а платформа была вынуждена провести экстренный аудит всей архитектуры.
4. Kelp DAO — 293 миллиона долларов (20 апреля)
Метод: Взлом кроссчейн-моста LayerZero. Эмуляция необеспеченных токенов rsETH.
Самый сложный технический взлом года. Хакеры заставили легитимные узлы выйти из сети, изолировали верификатор и добились одобрения мошеннической инструкции. Они внесли 116 500 rsETH в протокол Aave как залог и заняли под него почти 200 миллионов реальных активов. Это вызвало эффект домино: депозиты в Aave рухнули на 4 миллиарда за два дня, спровоцировав системный кризис ликвидности в DeFi.
5. Протокол Resolv — 25,3 миллиона долларов (начало года)
Метод: Уязвимость в коде смарт-контракта.
Один из первых крупных ударов 2026 года, задавший тон на весь квартал. Атаке подвергся протокол ликвидности, что привело к падению токена RESOLV на 70%.
6. Step Finance — 28,9 миллиона долларов (январь)
Метод: Эксплуатация уязвимости в панели управления активами.
Худший пример рыночного реагирования. Хотя протокол потерял «всего» 28,9 млн резервов, его токен STEP обесценился более чем на 99%, что фактически привело к банкротству проекта.
7. Вооруженное нападение на Sillytuna — 24 миллиона долларов
Метод: Физическая угроза и вымогательство.
2026 год показал, что угрозы перешли из онлайна в реальность. Известный в NFT-кругах коллекционер Sillytuna подвергся физическому нападению с целью передачи приватных ключей от холодных кошельков.
Почему это происходит: Взгляд под капот
Статистика TRM Labs за первое полугодие 2026 года выявляет пугающий тренд: количество атак выросло более чем в два раза (207 инцидентов против 83 в 2025 году), но средний чек одного взлома упал. Это означает, что хакеры перешли от охоты на «единорогов» к массовым, автоматизированным атакам на мелкие и средние DeFi-протоколы.
Однако заголовки делают гиганты. И здесь аналитики выделяют смену парадигмы:
Смерть «безопасной» CEX: Взлом Binance доказал, что централизованное хранение — это иллюзия. Фраза «Not your keys, not your coins» перестала быть мантрой криптоанархистов и стала суровой реальностью для институциональных инвесторов.
Уязвимость инфраструктуры: Как показал кейс Kelp DAO, проблема больше не в простых ошибках в коде (re-entrancy). Проблема в сложности самих систем. Кроссчейн-мосты — это математические чудовища, которые невозможно полностью обезопасить.
Социальная инженерия 2.0: Использование ИИ для создания дипфейков голосов руководителей и генерации персонализированных фишинговых писем сделало человеческий фактор главной точкой отказа.
Последствия: Что ждет индустрию в 2027 году?/a>
Взлом европейского учреждения на 133 миллиона долларов, о котором сообщил ZachXBT, — это идеальный маркер новой реальности. Это не катастрофа системной важности, как Binance, но сумма, способная уничтожить любой легальный бизнес.
Рынок вступает в фазу жесткой трансформации:
Регуляторный молот: ЕС в рамках MiCA и США через SEC готовят пакет законов, который фактически приравняет хранение криптовалюты на бирже к банковскому депозиту с обязательными резервами в 100% в холодных кошельках под государственным надзором.
Ренессанс аппаратных кошельков: Продажи Ledger и Trezor в ноябре 2026 года побили исторические рекорды. Пользователи массово выводят средства с бирж (только с Binance в первые сутки после взлома вывели 4,7 млрд долларов).
Страхование как новая нефть: Вырастет роль институциональных страховщиков (например, Lloyd’s of London), которые начнут диктовать протоколам свои стандарты безопасности в обмен на покрытие рисков.
2026 год стал для криптоиндустрии моментом болезненного взросления. Иллюзия того, что код — это закон, а блокчейн — неприступная крепость, разрушена. Выживут только те проекты, которые смогут обеспечить безопасность не только на уровне математики, но и на уровне физической защиты серверов и психологической устойчивости сотрудников. Индустрия потеряла 14 миллиардов долларов, но, возможно, купила на эти деньги необходимый ей иммунитет.

