
- Вердикт нейросетей
- Краткосрочная перспектива
- Как Google изменил уравнение безопасности
- Новая математика взлома
- Масштаб катастрофы
- Роль ИИ в грядущем апокалипсисе
- Выход для Биткоина
Криптовалютный мир привык бояться хакеров, фишинга и уязвимостей в смарт-контрактах. Однако надвигающаяся угроза, способная обесценить цифровое золото, исходит не от людей, а от законов физики.
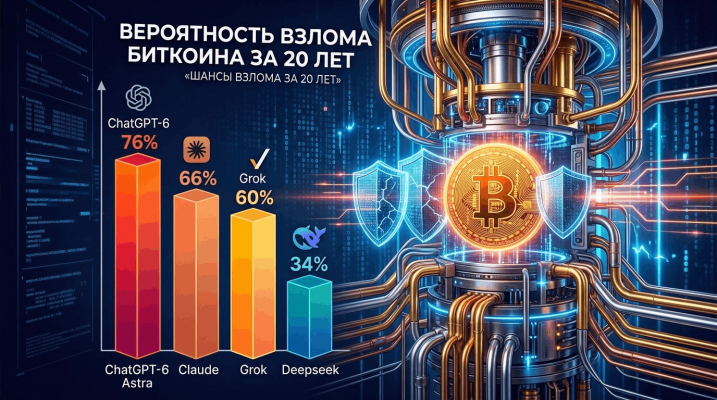
11 октября аналитик Вилли Ву (Willy Woo) опубликовал данные, которые заставили многих холдеров нервно проверить свои аппаратные кошельки. Оценки, сгенерированные передовыми моделями искусственного интеллекта, показывают пугающую вероятность: взлом цифровых подписей Биткоина (алгоритмов ECDSA и Schnorr) в течение ближайших 20 лет возможен с вероятностью до 76%.
Это не сценарий из научной фантастики. Это математический прогноз, основанный на стремительном прогрессе квантовых вычислений и машинного обучения.
Вердикт нейросетей
Опираясь на отчет Bitcoin.com News, исследователи задействовали четыре ведущие ИИ-модели для оценки рисков защиты Биткоина на разных временных горизонтах. Результаты разделили сообщество на скептиков и паникеров:
ChatGPT-6 Astra: Самая пессимистичная модель. Оценивает вероятность практического взлома подписей в течение 20 лет в 76%.
Claude: Присваивает событию вероятность в 66% за тот же период.
Grok: Дает оценку в 60%.
Deepseek: Наиболее консервативная модель, оценивающая риск в 34% за 20 лет.
Краткосрочная перспектива
В ближайшие два года паниковать рано. Модели ИИ оценивают вероятность взлома в этот период всего в 1,3%. На данный момент не существует ни классического математического метода, способного «разорвать» эллиптическую кривую secp256k1, ни квантового компьютера достаточной мощности.
Однако сам факт того, что нейросети ставят 76% на успех взлома в течение двух десятилетий, говорит о том, что криптографический фундамент Биткоина имеет срок годности.
Как Google изменил уравнение безопасности
Долгое время угроза квантовых компьютеров считалась теоретической. Считалось, что для взлома 256-битного шифрования Биткоина потребуются миллионы физических кубитов.
Ситуация кардинально изменилась в марте 2026 года. Исследователи Google Quantum AI опубликовали белую книгу, которая стала холодным душем для всей индустрии. Им удалось сократить количество физических кубитов, необходимых для запуска алгоритма Шора (взламывающего асимметричное шифрование), в 20 раз.
Новая математика взлома
Раньше: Оценки варьировались от 1 до 20 миллионов физических кубитов для стабильного взлома ECDSA-256.
Сейчас (2026): Google утверждает, что порог взлома может составлять менее 500 000 физических кубитов.
Это не означает, что у Google уже есть такая машина. Мы все еще находимся в «эре NISQ» (Noisy Intermediate-Scale Quantum) — шумных промежуточных квантовых компьютеров. Текущие системы имеют около 100–200 логических кубитов. Однако сжатие требований в 20 раз превращает проблему из «невозможной в этом веке» в «инженерную задачу ближайших 10–15 лет».
Сама Google поспешила успокоить рынки, заявив, что их текущий чип Willow не угрожает Биткоину. Но исследователи Chaincode Labs и Quantum Threat Timeline бьют тревогу: они дают 50% вероятность появления криптографически релевантного квантового компьютера (CRQC) уже к 2032 году.
Уязвимая база: почему Сатоши в опасности
Безопасность Биткоина строится на асимметрии: публичный ключ можно показывать всем, а приватный нужно держать в секрете. Классическому компьютеру потребуются миллиарды лет, чтобы подобрать приватный ключ к известному публичному. Квантовому компьютеру на алгоритме Шора потребуются минуты.
Масштаб катастрофы
Проблема усугубляется архитектурой ранних адресов Биткоина:
P2PK (Pay-to-Public-Key): в самых первых блоках, добытых Сатоши Накамото, биткоины отправлялись напрямую на публичный ключ. Он всегда открыт. По оценкам экспертов, под угрозой находятся 1,1 миллиона BTC, принадлежащих создателю.
P2PKH и повторное использование адресов: в современных транзакциях (SegWit, Taproot) публичный ключ раскрывается только в момент отправки средств. Однако миллионы пользователей годами использовали один и тот же адрес.
Общий объем: по данным SynxCrypto и Chaincode Labs, от 4 до 6,9 миллионов BTC (около 32% всего предложения) находятся на адресах с уже раскрытыми публичными ключами.
Если квантовый компьютер появится завтра, злоумышленник может запустить скрипт, который просканирует весь блокчейн, вычислит приватные ключи для всех «голых» публичных ключей и за считанные часы выведет сотни миллиардов долларов. Это событие окрестили «Квантовым апокалипсисом».
Роль ИИ в грядущем апокалипсисе
Почему ИИ-модели так высоко оценивают риски?
Как отметил аналитик Вилли Ву, это идеальный пример «разрыва карты и территории».
Карта (наше шифрование): Говорит, что мы защищены, потому что задача математически сложна для классических систем.
Территория (реальность): Злоумышленники уже копируют зашифрованные данные сегодня, чтобы расшифровать их через 5 лет, когда технология станет доступна.
ИИ-модели анализируют не только текущую мощность квантовых компьютеров, но и темпы прогресса (закон Нила), инвестиции государств в эту сферу и успехи в математическом криптоанализе.
Важно отметить, что на данный момент одни лишь улучшения ИИ не привели к прорывам в классическом криптоанализе. Алгоритм secp256k1 остается устойчивым к атакам на базе нейросетей. Главная угроза — именно физика квантовых состояний, а не машинное обучение.
Реакция сообщества и путь спасения
Осознав угрозу, разработчики Биткоина начали подготовку. С внедрением обновления Taproot (2021 год) сеть стала поддерживать подписи Шнорра. Хотя они также уязвимы перед алгоритмом Шора, они более компактны и позволяют легче внедрять будущие квантово-устойчивые алгоритмы (Post-Quantum Cryptography — PQC).
Выход для Биткоина
Первый — мягкий форк (Soft Fork). Это внедрение новых типов адресов, использующих квантово-устойчивую математику (например, на основе решеток — CRYSTALS-KYBER или Dilithium). Также рассматривается миграция средств, когда холдерам придется добровольно перевести свои монеты с уязвимых адресов (P2PK и повторно используемых P2PKH) на новые, квантово-безопасные адреса. А также следует решить проблему «спящих» монет: самый сложный этический и технический вопрос — что делать с 1,1 млн BTC Сатоши? Если их можно взломать квантовым компьютером, они могут внезапно хлынуть на рынок, обрушив цену. Сообществу придется решить, признавать ли транзакции, подписанные квантовым компьютером, валидными.
От «тумана войны» к конкретным срокам
В 2010-х годах квантовая угроза для Биткоина обсуждалась в курилках криптографов как нечто абстрактное. В 2020-х, когда IBM и Google начали демонстрировать процессоры Eagle и Sycamore, страх стал более предметным.
2026 год стал водоразделом. Исследование Google сократило сроки, а прогноз ИИ в 76% перевел дискуссию в плоскость управления рисками. Мы перешли от вопроса «Взломают ли Биткоин?» к вопросу «Когда нам нужно обновлять протокол?».
Если ChatGPT-6 Astra права, у человечества есть меньше 20 лет, чтобы перевести самую дорогую базу данных в мире на новые криптографические рельсы. Иначе «цифровое золото» рискует превратиться в открытую книгу для владельцев первого полноценного квантового суперкомпьютера.

